企业准备检查网站安全,常先收到两种选项:安全扫描与渗透测试。选择哪一种,取决于本次要确认的风险。本文会从检测目的、网站功能及交付成果拆解差别,协助企业把测试、修复与复测一起纳入预算。
本文重点精华(TL;DR)
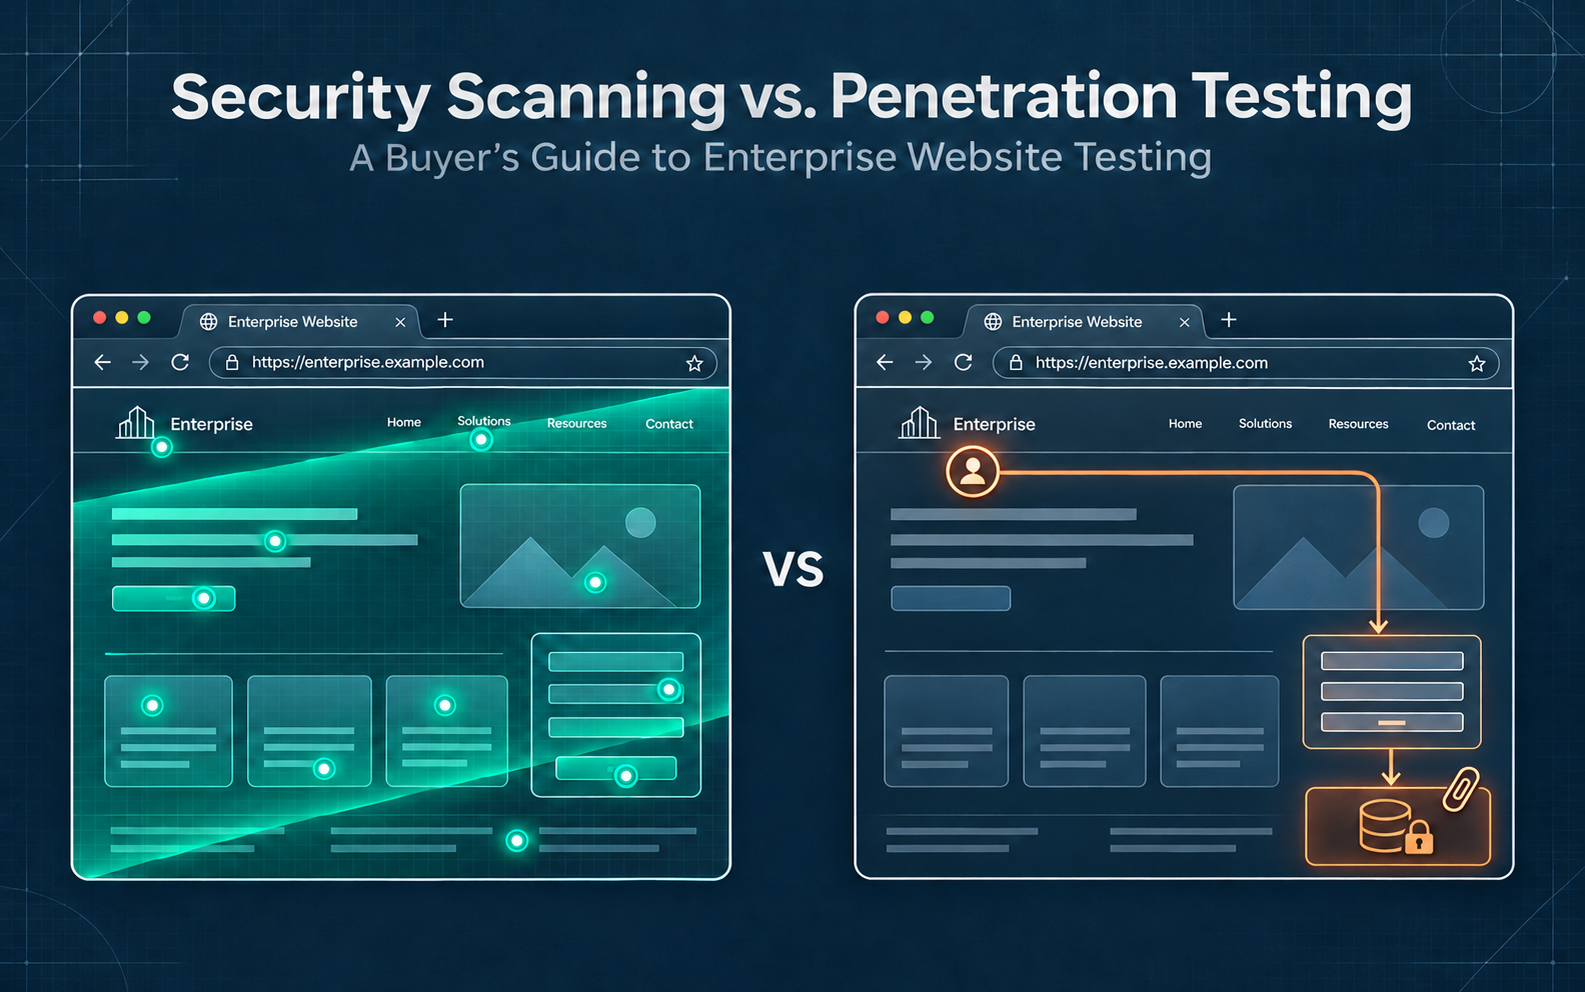
安全扫描适合持续寻找常见漏洞,渗透测试则在授权范围内验证可能造成的影响。两者可以搭配,选择时应比较覆盖、场景与验证深度。企业还需要预留修复资源,否则取得报告也不会自动降低风险。
1. 安全扫描与渗透测试回答什么问题?
安全扫描主要回答「哪些地方可能有已知问题」,例如套件版本、公开信息或常见设置。它方便重复检查,但结果仍需确认,扫描工具无法访问的功能仍未经过测试。
渗透测试则在明确授权与限制下,确认漏洞是否能影响数据、权限或服务。人工测试也有时间与范围限制,并非选了这个名称,就代表整个网站已全面验证。
LeadsTech 的网站安全测试及优化服务,可协助企业从重要功能与风险出发,规划检测范围、修复方向及后续验证,让采购讨论更具体。
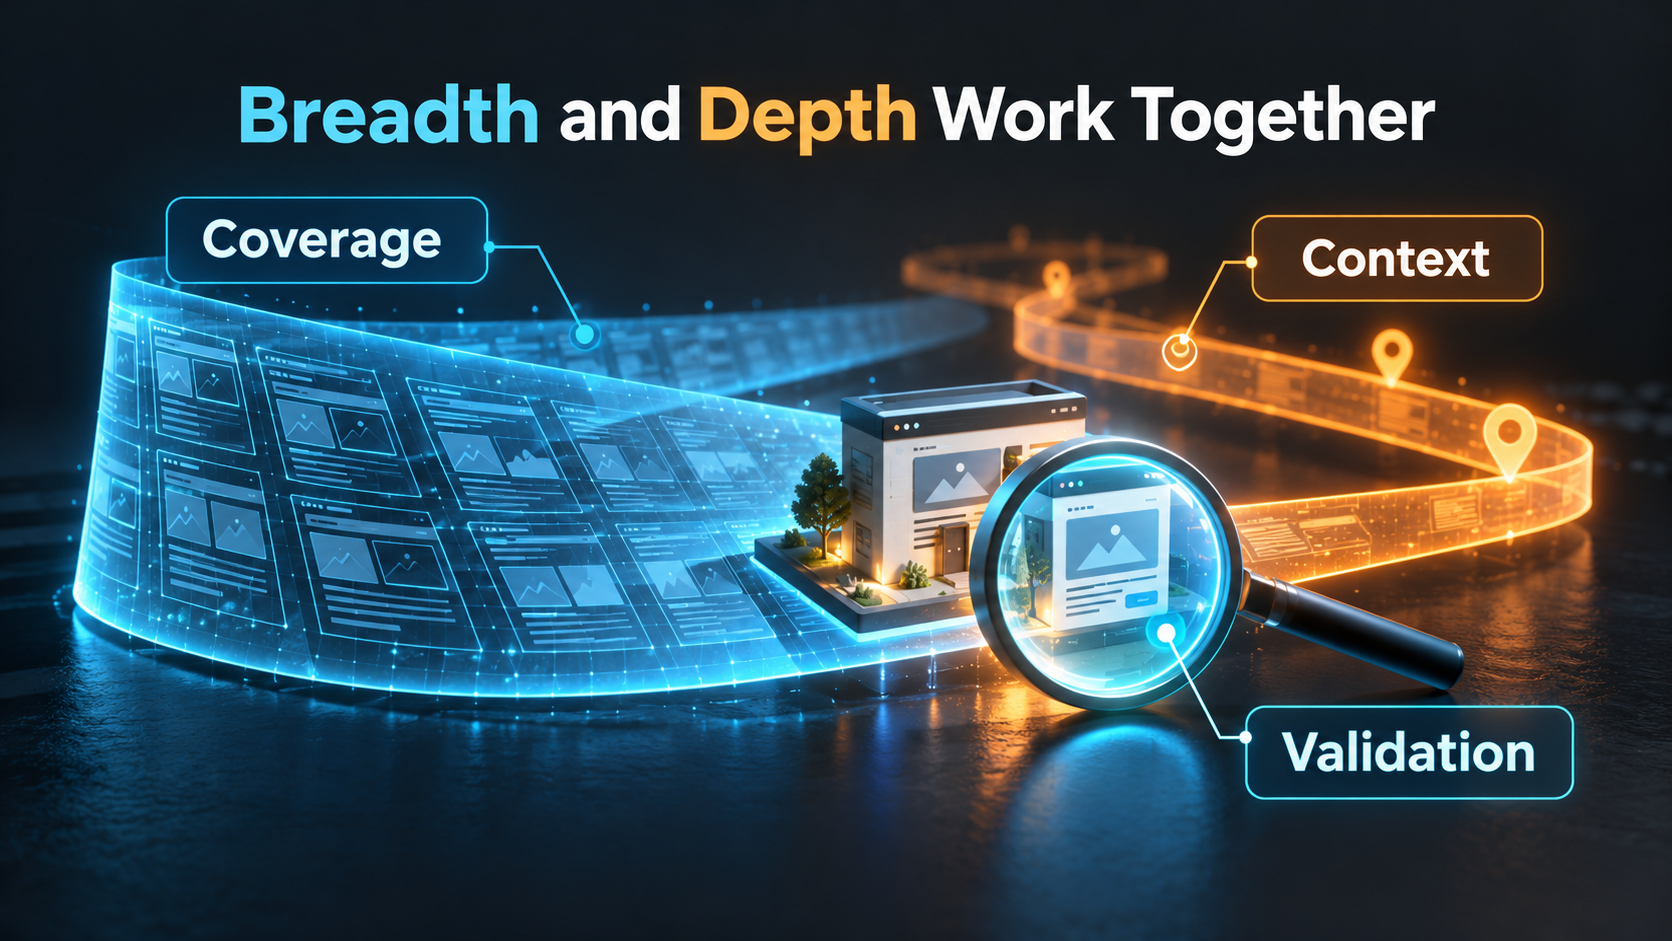
2. 比较方法时,先看三个方面
覆盖范围
同样写「网站检测」,可能只包含公开页面,也可能包括登录后功能、管理后台及数据接口。先对齐资产与角色清单,才能合理比较报价。
业务场景
报名、会员报价、订单及审批有不同规则。若问题涉及「谁能看谁的数据」或「哪一步必须先完成」,应确认是否包含针对流程的人工验证。
证据与验证
报告应说明测试条件、发现证据及影响,区分已确认问题与待查警告。修正后的复测是否包含在服务中,也要事先列明。
3. 哪些情况适合各种组合?
刚开始整理网站资产、想追踪常见设置与版本问题,可先建立盘点及定期扫描机制。前提是有人确认警告,并安排更新或修正。
若新增会员功能、处理敏感数据,或有复杂审批流程,则应评估深入的人工测试。它可以聚焦关键问题,不必以「全站都测」这种模糊描述下单。
较实际的安排,是用扫描维持基础检查,再对重要变更及高风险流程安排深入验证。频率依更新速度、数据风险与内部处理能力调整,不必所有网站采用同一周期。
4. 假设场景:公开官网增加会员报价
假设工业供应商原本只有产品介绍,现在新增会员专属报价及文件下载。若不同会员看见彼此价格,可能损害商业信息与客户信任。
原有扫描仍可检查基础设置,但应加上不同公司的测试账号,验证文件权限与报价流程。团队需先定义哪些数据只能由特定会员查看,再安排修复及复测。
企业可追踪关键角色的覆盖情况、已确认问题的未解决的数量、修复时间与复测结果,也要确认会员仍能正常取得文件。这是假设场景,并非成效承诺。
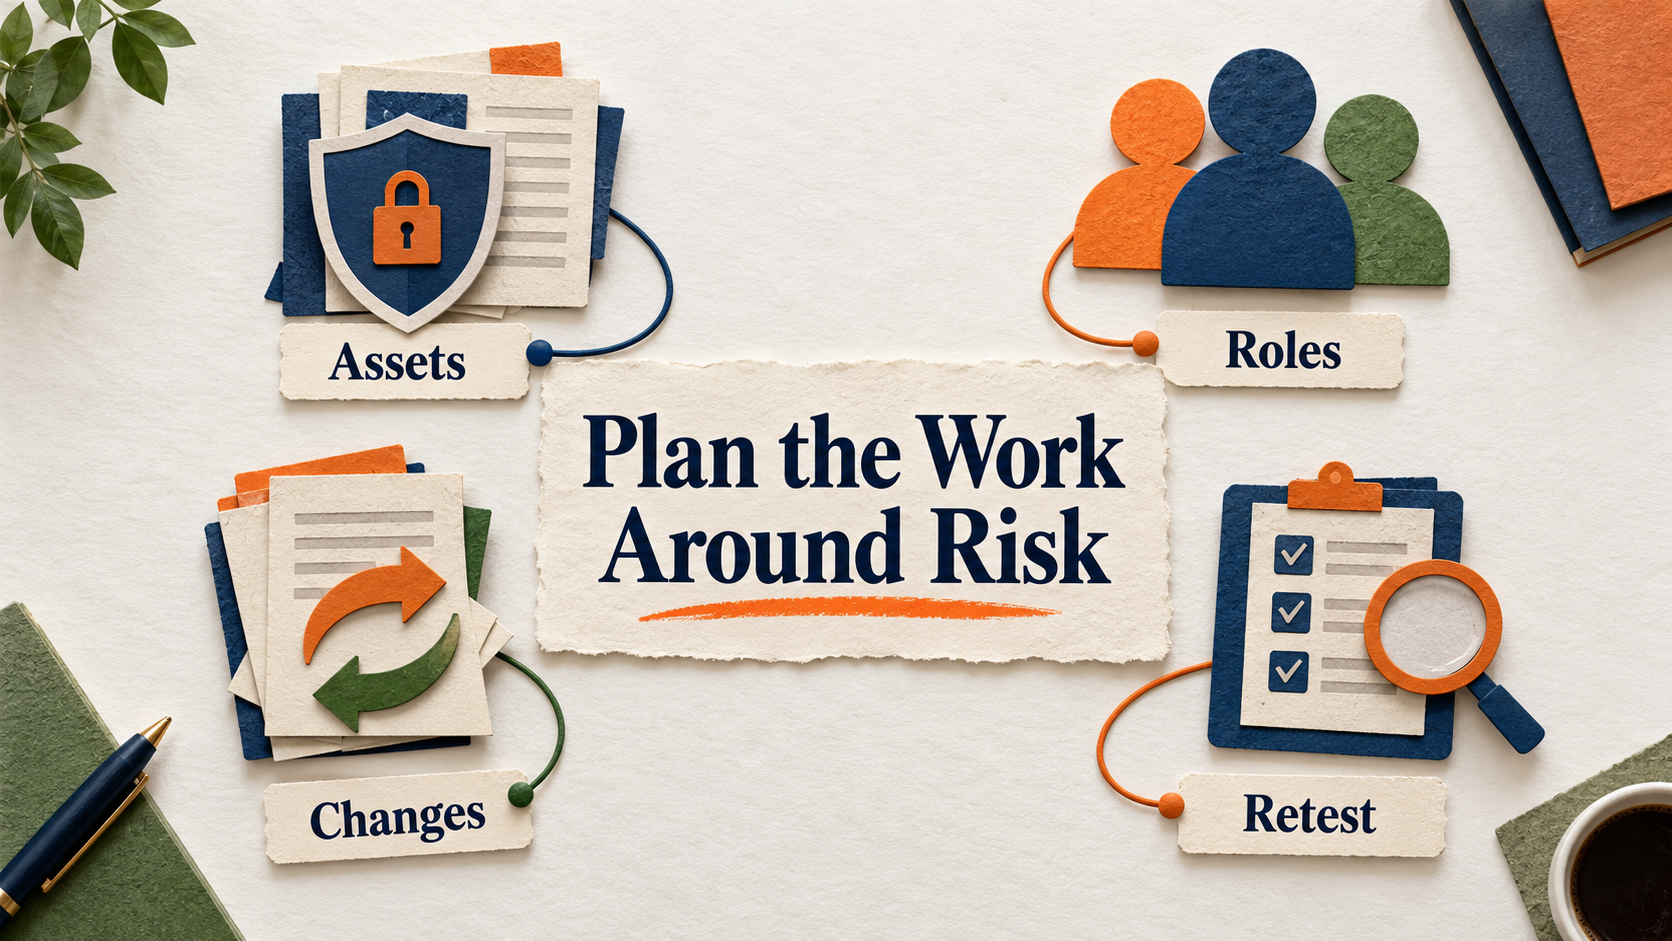
5. 采购前的七个检查问题
- 本次要确认的数据风险与业务决策是什么?
- 域名、后台、数据接口与第三方边界是否列明?
- 登录后角色与重要流程是否包含在测试内?
- 自动扫描、人工验证及未测项目如何区分?
- 是否约定时段、允许操作及异常情况的联系方式?
- 报告是否附可处理的证据、影响与建议?
- 修复、复测及最后验收各由谁负责?
预算有限时,可先处理影响当前上线决策的关键流程,但要记录未测范围与补测时间。也应保留修改空间,避免报告交付时才发现没有资源修复。
比较服务商时,请对方依同一场景说明工作方法与交付样本,比单看工具数量或测试天数更容易发现差异。
6. 常见问题(FAQ)
安全扫描和渗透测试必须二选一吗?
不必。两者可分工,前者支持重复检查,后者针对重要场景验证风险。
渗透测试一定包含所有登录角色吗?
不一定。角色、账号及操作流程都要写入范围,不能只靠服务名称推定。
扫描通过后,改版还需要再检查吗?
应依变更内容评估。新权限、数据接口或插件可能带来不同风险,旧报告不能直接代表新版。
如何判断较低报价是否合适?
先对齐涵盖范围、人工深度、报告及复测,再比较费用。低价可能只是包含较少工作。
7. 结语
选择安全扫描或渗透测试,应先明确企业要回答的风险问题。把范围、证据与修复责任写清楚,才容易取得可用的结果。

如需评估适合的检测组合,可与 LeadsTech 讨论网站功能、变更计划及内部维护能力。

8. 相关阅读
- 什么是内容管理系统(CMS)?企业网站完整指南
了解企业网站的内容管理、平台选择与日常维护基础。
- 全球网站 CMS:多语言与跨国内容管理指南
延伸规划多网站、多地区的管理责任与内容流程。
相关文章
企业 AI MarTech 趋势分析 2024-2029 年展望报告
从 AI 内容生产力工具,转变为营收增长与营销转型的核心引擎
白皮书 PDF 将寄送至您的信箱。
邮件格式错误
请输入有效的电子邮件地址。
谢谢!
白皮书已发送至您的收件箱。如果您没有看到,请检查垃圾邮件或促销内容文件夹。