收到一份很长的安全测试清单,却不知道会员数据与询价流程是否真的被检查?网站安全测试应从企业的重要功能出发。本文整理核心测试项目、扫描与人工验证的分工,以及可以直接用于委托和验收的清单。
本文重点精华(TL;DR)
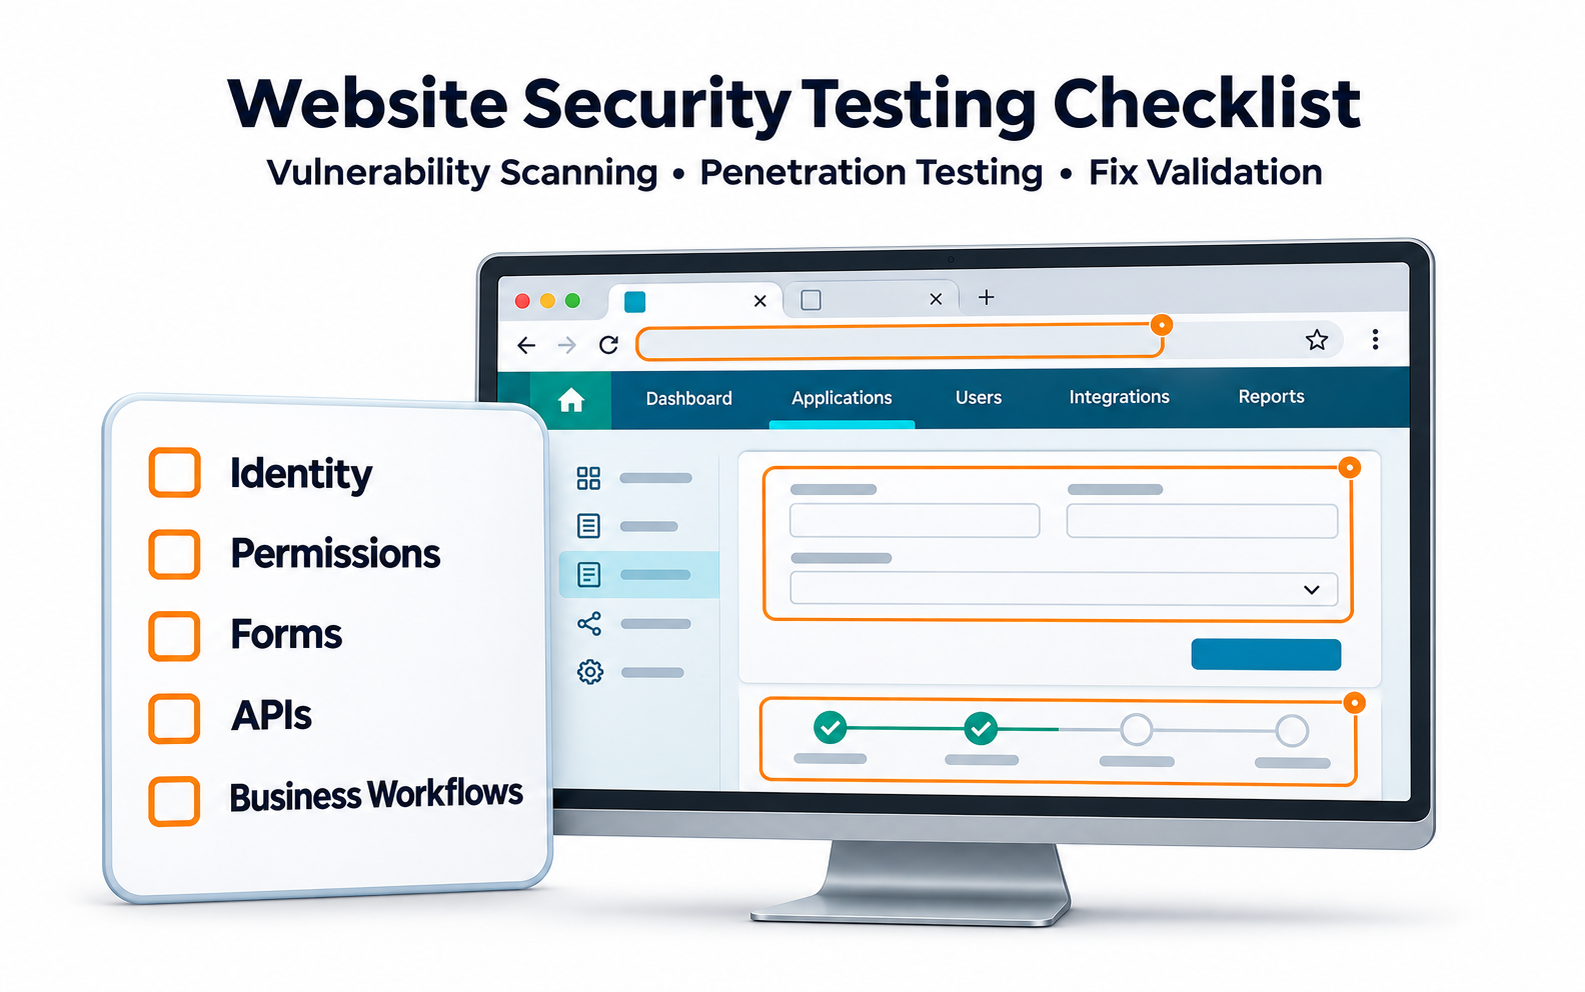
网站安全测试应涵盖身份、权限、数据及业务流程,并清楚标示未测范围。漏洞扫描能找出常见问题,人工验证则协助检查企业特有的操作规则。每个发现都应连接证据、业务影响、修复负责人及复测结果。
1. 网站安全测试项目如何决定?
先列出访客、会员、合作伙伴及管理人员各自会做什么,处理哪些数据,以及操作失败会造成什么影响。相同网址下的不同角色,可能有完全不同的风险。
例如经销商下载报价文件,重点是能否只看到自己的内容,而非下载按钮是否正常。LeadsTech 可透过网站安全测试及优化服务,协助梳理重要流程、检查风险并提出修复方向。
企业也应说明生产站点、测试站点与第三方平台的边界。报价若只按网址数量计算,可能低估登录后流程与数据交换的复杂度。
2. 四个核心方面要检查什么?
身份与权限
身份验证是确认用户是谁,应检查登录、密码重设及账号恢复。权限则决定可以做什么,需要验证不同角色能否读取或修改不属于自己的数据。
隐藏按钮不足以保护数据;系统收到操作要求时,也必须确认权限。测试账号应涵盖不同组织与角色,避免只用一个管理员账号走完整个网站。
数据与流程
表单、搜索及文件上传应检查输入限制、错误信息与数据存取。应用代码介面(API)是系统交换数据的入口,也需要纳入相同权限要求。
流程测试则看审批、报名、订单或优惠规则能否被绕过。附件除了格式,还要确认大小、内容、储存位置及下载权限,不能只相信档名。

3. 扫描与人工验证如何搭配?
漏洞扫描适合检查常见漏洞、版本及设置变化,但要确认是否成功登录并走访必要路径。工具没有到达的功能,不能算作通过。
渗透测试是在事先授权的范围内,验证漏洞是否能造成实际影响。企业可要求测试团队先说明目标与限制,再针对高风险角色及流程深入检查。
平台、插件、公开备份与管理入口亦需列入范围。深度不必每次相同,但测了什么、没有测什么,都应在报告中说清楚。
4. 假设情境:经销商入口改版
假设一家设备企业新增报价下载与订单审批。经销商若看到其他公司的报价,可能影响商业信息与合作信任,即使首页扫描没有警告,也不能忽略。
团队可建立不同公司的测试账号,确认数据边界与审批角色,再测试附件、介面及账号恢复。发现问题后,将修正工作分配到相应功能负责人。
成效可追踪重要流程的测试覆盖、已确认问题的修复时间与复测通过情况,同时确认正常订单仍能完成。这是假设情境,不预设改善幅度。

5. 委托与验收的八项清单
- 是否列出生产站点、测试站点与第三方服务边界?
- 是否包含登录前后及不同公司的使用角色?
- 重要表单、附件与数据介面是否列入范围?
- 扫描、人工验证与未测项目是否清楚区分?
- 测试时段、允许操作及异常联络人是否确认?
- 每项问题是否附条件、证据与业务影响?
- 修复负责人、时程与暂时措施是否有纪录?
- 是否以原条件复测,并确认正常功能没有受损?
验收时可以抽选一项发现,请团队说明从证据到修复的完整过程。若只有一张红绿灯总表,应补上足以让维护人员处理的内容。
6. 常见问题(FAQ)
网站安全测试项目越多越好吗?
不一定。应看是否涵盖重要角色、数据及流程,通用清单的数量不能代替实际深度。
测试账号只提供管理员可以吗?
通常不够。不同权限与组织边界需要相应账号,才能验证一般用户的限制。
时间不足,可以先测部分功能吗?
可以按风险分阶段,但要列明抽样依据、未测项目及补测安排,不能宣称全站已通过。
修复报告有完成日期就能验收吗?
不能只看日期。应保留修正版本、复测结果及剩余限制,确认问题确实受到处理。
7. 结语
网站安全测试应回答重要功能是否受到适当保护。企业可先整理角色与流程,再要求有证据、有责任归属的改善及验收安排。

需要协调测试、开发与维护团队时,可与 LeadsTech 讨论检测范围与修复支持方式。

8. 相关阅读
- 什么是内容管理系统(CMS)?企业网站完整指南
了解企业网站的内容管理、平台选择与日常维护基础。
- 全球网站 CMS:多语与跨国内容管理指南
延伸规划多网站、多地区的管理责任与内容流程。
相关文章
企业 AI MarTech 趋势分析 2024-2029 年展望报告
从 AI 内容生产力工具,转变为营收增长与营销转型的核心引擎
白皮书 PDF 将寄送至您的信箱。
邮件格式错误
请输入有效的电子邮件地址。
谢谢!
白皮书已发送至您的收件箱。如果您没有看到,请检查垃圾邮件或促销内容文件夹。